CPU AMD Ryzen và EPYC tồn tại lỗ hổng bảo mật
Hàng triệu máy tính sử dụng CPU AMD Ryzen và EPYC phải đối mặt với lỗ hổng bảo mật nghiêm trọng.

Theo Wccftech, lỗ hổng bảo mật mang tên Sinkclose đã được phát hiện trên các dòng CPU AMD Ryzen và EPYC ảnh hưởng đến hàng triệu hệ thống toàn cầu. Đặc biệt, lỗ hổng bảo mật này đã tồn tại suốt 18 năm.
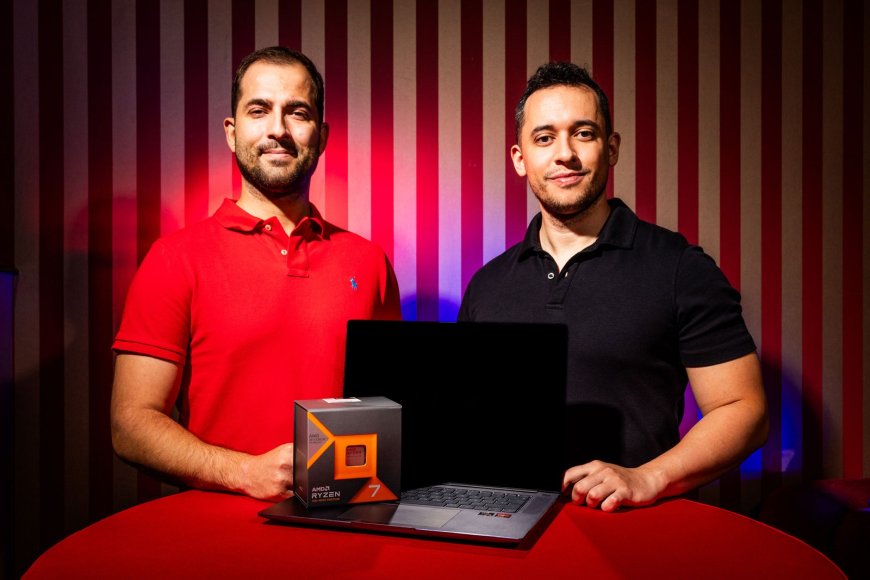
Các nhà nghiên cứu bảo mật Enrique Nissim và Krzysztof Okupski từ IOActive đã phát hiện ra lỗ hổng Sinkclose và dự kiến trình bày chi tiết tại hội nghị Defcon.
Lỗ hổng này cho phép tin tặc thực thi mã độc hại khi CPU hoạt động ở chế độ System Management Mode (SMM), nơi chứa các tệp firmware quan trọng. Để khai thác, kẻ tấn công cần có quyền truy cập sâu vào máy tính hoặc máy chủ sử dụng hệ thống xử lý của AMD. Tin tặc có thể sử dụng phần mềm độc hại bootkit (loại mã độc khó phát hiện và khắc phục) nhằm xâm nhập và kiểm soát hệ thống.
AMD đã xác nhận sự tồn tại của Sinkclose và công bố bản tin bảo mật kèm theo danh sách các bộ vi xử lý bị ảnh hưởng. "Để khai thác lỗ hổng này, tin tặc cần có quyền truy cập vào phần cốt lõi của hệ điều hành, tương đương với việc đột nhập vào nhân máy tính", đại diện AMD gửi đến tờ Wired.
Hãng mô tả kỹ thuật Sinkclose giống như việc mở két an toàn của ngân hàng sau khi đã vượt qua tất cả hệ thống báo động, bảo vệ và cửa két. Công ty cũng đã phát hành các bản vá phần mềm và firmware nhằm giảm thiểu tác động của lỗ hổng. Tuy vậy, một số mẫu chip không có bản sửa lỗi Sinkclose.
Hiện AMD khuyến nghị người dùng cập nhật BIOS để bảo vệ hệ thống khỏi nguy cơ bị xâm nhập. Dù đối với người dùng phổ thông chưa có gì đáng lo ngại, việc cập nhật BIOS vẫn là bước quan trọng nhằm đảm bảo an toàn cho hệ thống.
Trước đó, vào năm 2023, các nhà bảo mật đã phát hiện lỗ hổng bảo mật Inception trên các vi xử lý AMD Ryzen dựa trên kiến trúc Zen 3 và Zen 4. Tương tự lỗ hổng Spectre, Inception ảnh hưởng đến bảo mật hệ thống bằng cách cho phép tin tặc truy xuất trái phép các dữ liệu nhạy cảm ngay bên trong bộ nhớ thông qua các tính năng của CPU. Kẻ tấn công có thể lợi dụng lỗ hổng này để đánh cắp mật khẩu, khóa và nhiều dữ liệu bảo mật quan trọng khác.