Kính Vision Pro dính lỗi bảo mật
Kính Vision Pro được nghiên cứu sinh tại Mỹ phát hiện có lỗ hổng bảo mật. Lỗ hổng này cho phép tin tặc mở khóa và kiểm soát thiết bị.

Vào hôm 3/2, tức chỉ một ngày sau khi phát hành, Vision Pro của Apple đã xuất hiện lỗ hổng liên quan tới bảo mật. Joseph Ravichandran nghiên cứu sinh tiến sĩ tại học viện công nghệ Massachusetts (MIT) ở Mỹ tuyên bố trên mạng xã hội X đã xác định được lỗ hổng bảo mật nghiêm trọng trong nhân (kernel) hệ điều hành Vision Pro.
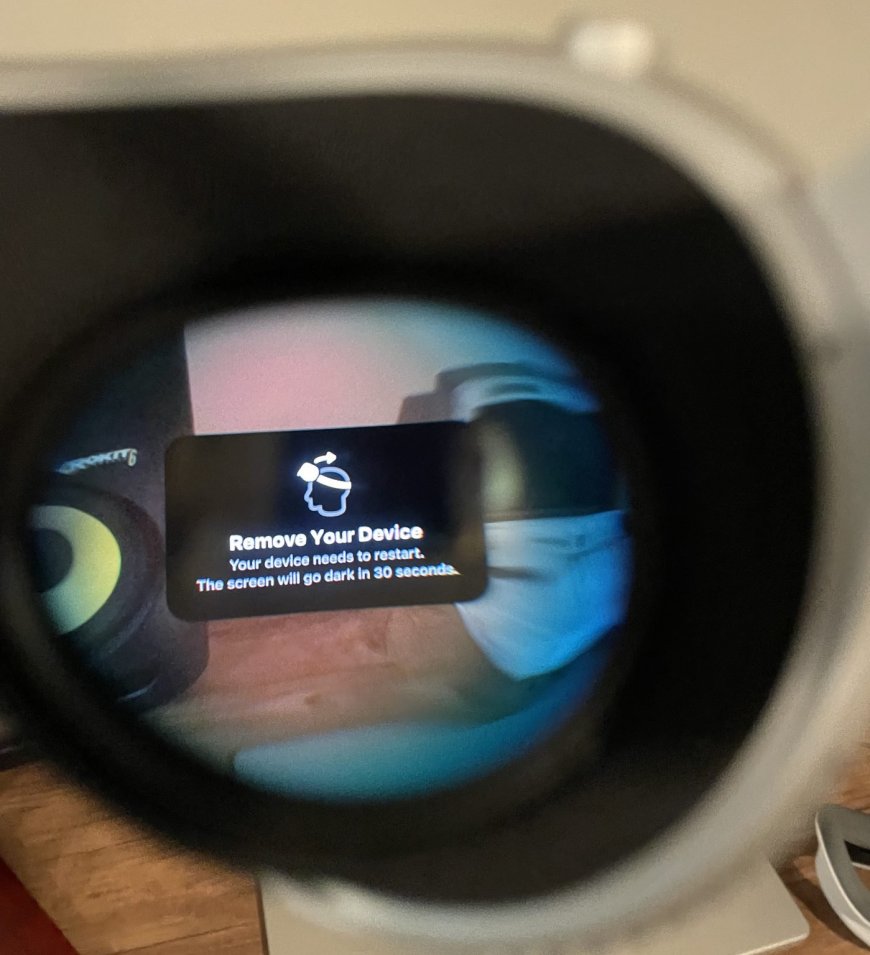
Ravichandran cho biết lỗ hổng cho phép kẻ xấu bẻ khóa và cài phần mềm độc hại khai thác phần cứng thiết bị. Trong loạt ảnh đính kèm, anh mô tả chi tiết phản hồi của thiết bị nhà Apple khi bị khai thác bởi lỗ hổng này.
Phần mềm độc hại tấn công thiết bị sẽ chuyển sang chế độ toàn cảnh, rồi thông báo người dùng tháo kính để khởi động lại. Quá trình khởi động dự kiến khoảng 30 giây.
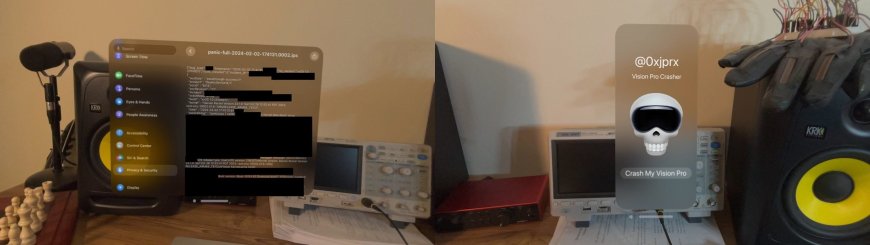
Ravichandran cũng chứng minh bản thân đã khai thác thành công lỗ hổng bằng cách giới thiệu phần mềm Vision Pro Crasher của mình trên kính.
Dù vậy, tin tức này không hoàn toàn gây ngạc nhiên cho nhiều người. Các thiết bị mới ra mắt thường thu hút các nhà nghiên cứu bảo mật thử nghiệm khả năng chống lại trước phần mềm độc hại, tương tự nỗ lực bẻ khóa iPhone.
Tuy nhiên, có lý do để người dùng kính của Apple không quá lo lắng về thiết bị. Nhà Táo đã chứng minh trong quá khứ họ luôn quan tâm, xử lý nhanh các vấn đề liên quan đến bảo mật.
Đặc biệt, với sản phẩm cao cấp như Vision Pro, hãng không thể chậm trễ hay làm ngơ. Ngay cả khi việc khai thác lỗ hổng bảo mật này diễn ra, tác động ngay lập tức của nó có thể bị hạn chế. Bởi, số lượng thiết bị đến tay người dùng chưa quá lớn và không phải tin tặc nào cũng dễ dàng thâm nhập vào thiết bị.
Ravichandran cũng chưa xác nhận việc gửi những phát hiện của mình cho Apple. Mặc dù chương trình tiền thưởng bảo mật của công ty đủ hấp dẫn để khuyến khích người dùng báo cáo lỗ hổng bảo mật.