


Trojan ngân hàng Anatsa lây nhiễm 19 triệu máy Android
Trojan ngân hàng Anatsa đánh lừa cả Google và lây nhiễm tới 19 triệu thiết bị Android thông qua những ứng dụng phổ biến.

Theo Tom's Guide, Zscaler vừa cảnh báo 77 ứng dụng độc hại trên Google Play với 19 triệu lượt cài đặt. Chúng đang phát tán trojan ngân hàng Anatsa, có nguy cơ đánh cắp thông tin và rút tiền của người dùng.
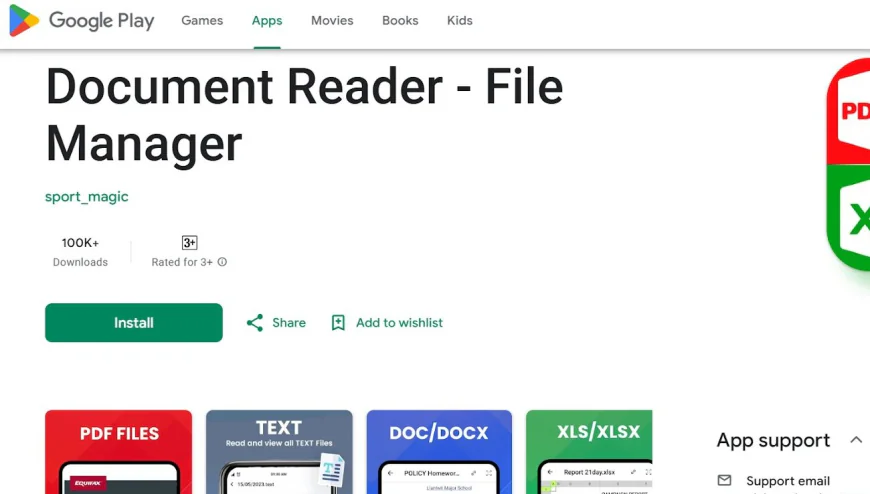
Chuyên gia nhận định, chiến dịch tấn công này vận dụng thủ đoạn cực kỳ tinh vi, qua mặt nhiều lớp kiểm duyệt nghiêm ngặt của Google mà người dùng khó nhận ra. Mức nguy hiểm cao nhất của chiến dịch nằm ở cơ chế lây nhiễm hai giai đoạn.
Ban đầu, tin tặc đưa lên Google Play Store những ứng dụng trông bình thường, như tiện ích đọc PDF, dọn rác hệ thống hay đèn pin. Vì không chứa phần mềm độc hại, các ứng dụng này dễ dàng vượt qua khâu duyệt.
Tuy nhiên, sau khi cài đặt, ứng dụng sẽ yêu cầu cập nhật giả mạo. Chính bản cập nhật này chứa mã độc thực sự, lén lút cài trojan ngân hàng Anatsa vào thiết bị nạn nhân.
Sau khi xâm nhập thành công, Anatsa quét thiết bị để phát hiện ứng dụng ngân hàng và tài chính. Trojan này hiện có khả năng giả lập giao diện hơn 831 ứng dụng trên toàn cầu. Khi người dùng mở ứng dụng thật, phần mềm độc hại hiển thị màn hình đăng nhập giả chồng lên giao diện gốc.
Nạn nhân tưởng rằng ứng dụng gặp lỗi và yêu cầu đăng nhập lại, nhưng thực tế mọi thông tin đăng nhập, bao gồm tên người dùng và mật khẩu, đang được chuyển trực tiếp cho tin tặc. Nhờ đó, kẻ xấu có thể kiểm soát và rút tiền từ tài khoản.
Ngoài Anatsa, báo cáo cũng ghi nhận các phần mềm độc hại nổi tiếng khác như Joker và Harly. Chúng có khả năng đánh cắp danh bạ và tự động đăng ký các dịch vụ trả phí, gây thiệt hại về tài chính..
Trước mối nguy hiểm này, chuyên gia khuyến cáo người dùng Android nâng cao cảnh giác. Người dùng nên hạn chế tải ứng dụng từ nguồn không rõ và cài đặt phần mềm diệt virus uy tín để bảo vệ thiết bị.









